

公司治理
公司治理架構 |
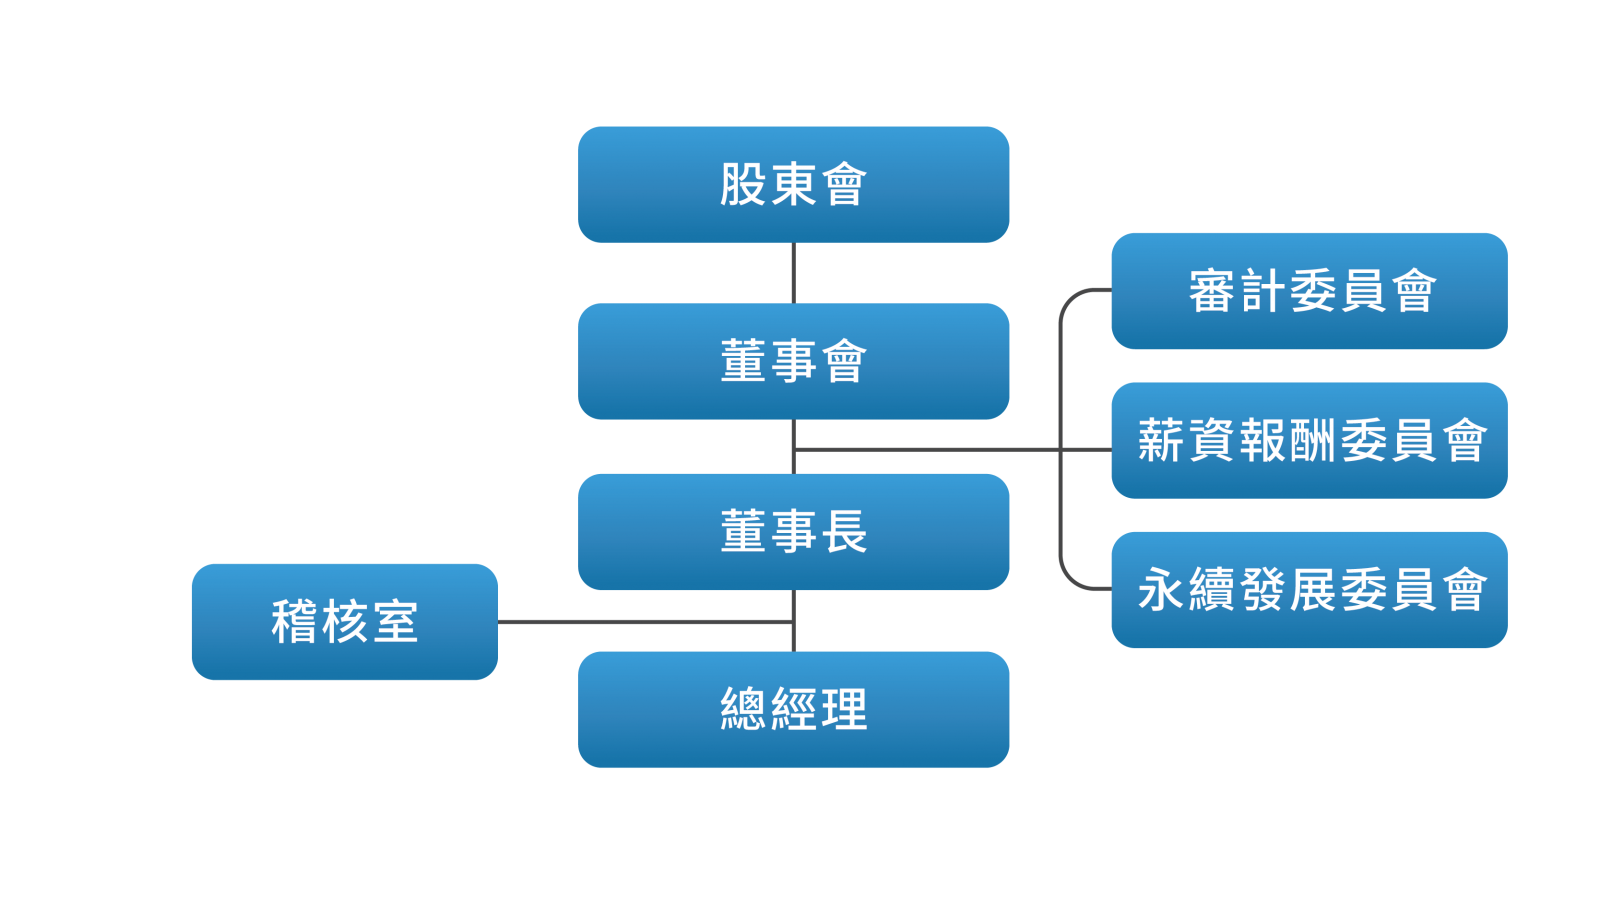 |
推動公司治理落實情形 |
|
為落實誠信經營之政策,本公司除定期揭露財務及非財務資訊外,管理階層亦已定期簽署「遵循誠信經營政策聲明書」,以落實資訊公開透明及維護股東權益。
|
董事會成員簡歷 |
職 稱 |
姓 名 | 主要經(學)歷 | 目前兼任本公司及其他公司之職務 |
| 董事長 | 日商株式會社大塚商會 代表人: 鶴見 裕信 |
日本國學院大學 經濟學科 |
|
| 董事 | 日商株式會社大塚商會 代表人: 青木 秀之 |
日本早稻田大學 教育學部 |
|
| 董事 | 為廣 曉雄 | 日本獨協大學 法學部 |
|
| 董事 | 郭一龍 | 高雄應用科技大學 工業工程與管理系 |
|
| 董事 | 徐慧如 | 日本國立滋賀大學 教育學碩士 |
|
| 獨立 董事 |
林惠芬 | 國立成功大學 會計博士 |
|
| 獨立 董事 |
謝昆峯 | 美國威斯康辛大學 法學碩士 |
|
| 獨立 董事 |
樓雍儀 | 國立成功大學 會計博士 |
|
| 董事 | 黃湘民 | 美國哥倫比亞大學 建築與都市設計碩士 |
|
| 董事 | 劉政和 | 淡江大學 電子計算機科學系 |
|
董事會成員多元化政策及達成情形 |
董事會成員組成應考量多元化,除兼任公司經理人之董事不宜逾董事席次三分之一外,並就本身運作、營運型態及發展需求以擬訂適當之多元化方針,宜包括但不限於以下二大面向之標準:
(1) 基本條件與價值:性別、年齡、國籍及文化等。
(2) 專業知識與技能:專業背景(如法律、會計、產業、財務、行銷或科技)、專業技能及產業經歷等。
(1) 成員結構:本公司目前共有10位董事,包含3位外部獨立董事。
(2) 性別結構:共有3位女性董事及7位男性董事。
(3) 國籍結構:共有3位日籍董事及7位本國籍董事。
(4) 專業背景:成員專業領域包含經營管理、財務會計、法律及建築相關。
|
董事會績效評估報告 |
| 114年度 | 113年度 | 112年度 | 111年度 | 110年度 | 109年度 |
| 108年度 |
審計委員會成員簡歷 |
職 稱 |
姓 名 | 主要經(學)歷 | 目前兼任本公司及其他公司之職務 |
| 召集 委員 |
林惠芬 | 國立成功大學會計博士 |
|
| 委員 | 謝昆峰 | 美國威斯康辛大學法學碩士 |
|
| 委員 | 樓雍儀 | 國立成功大學會計博士 |
|
審計委員會重要決議 |
| 115年度 | 114年度 | 113年度 | 112年度 | 111年度 | 110年度 |
| 109年度 |
審計委員會運作情形 |
|
審計委員會績效評估報告 |
| 114年度 | 113年度 | 112年度 | 111年度 |
風險管理運作執行情形 |
|
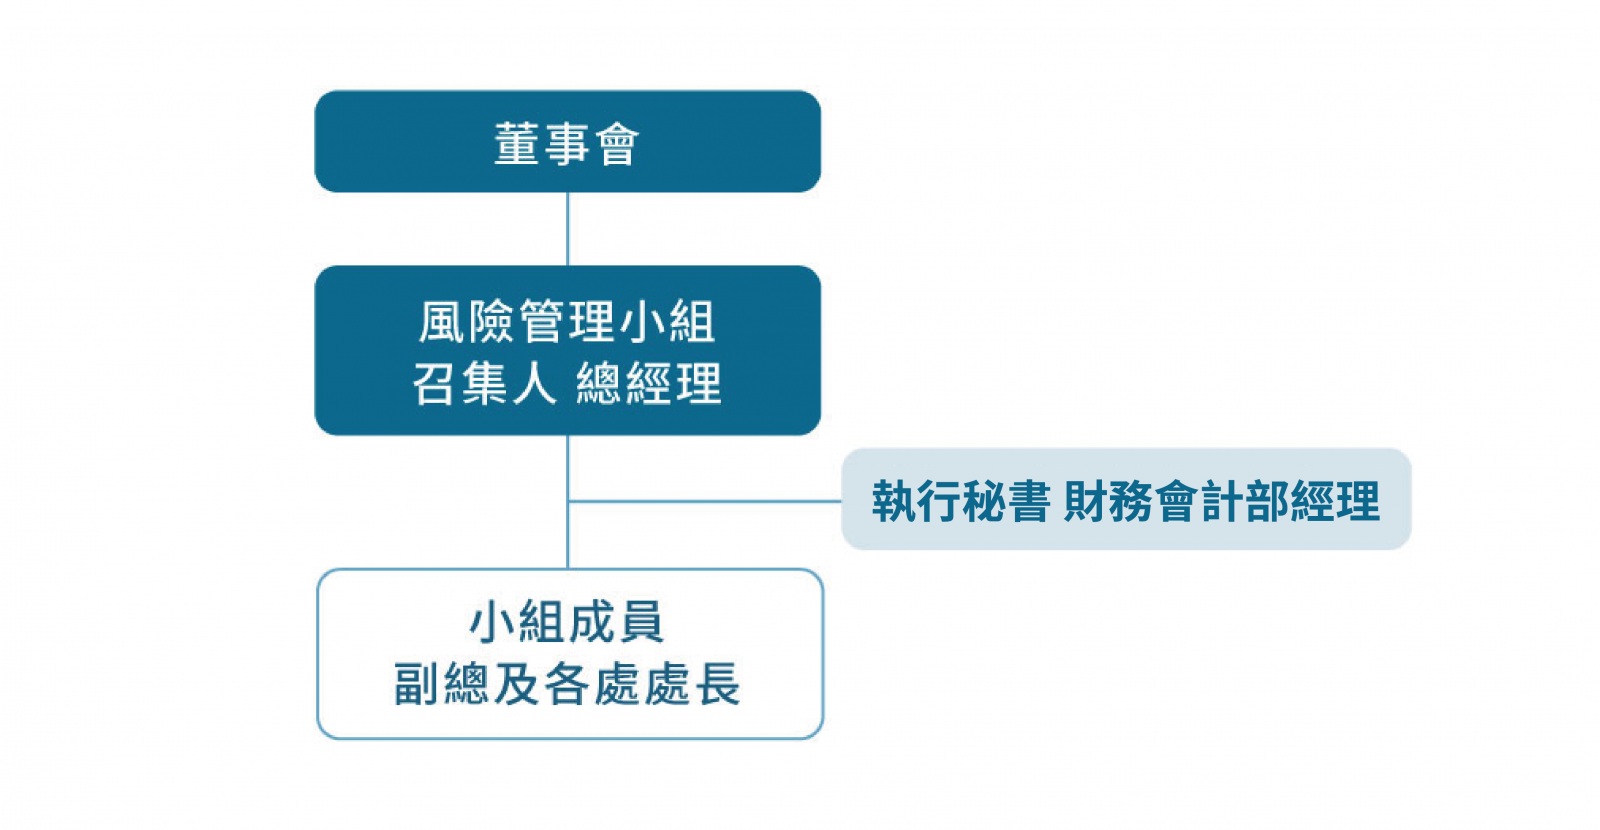
本公司設有風險管理小組負責執行風險分析與評估相關作業,並由本公司審計委員會負責督導該小組運作,包含給予工作方針以及對風險報告提出建議等,以建構集團風險管理文化與結合現行公司治理系統,包含營運、法規遵循及環境與氣候變遷風險進行辨認,並透過定期檢視與風險避免等相關管理政策與因應措施,將可能的風險降至最低,提升營運正向契機。
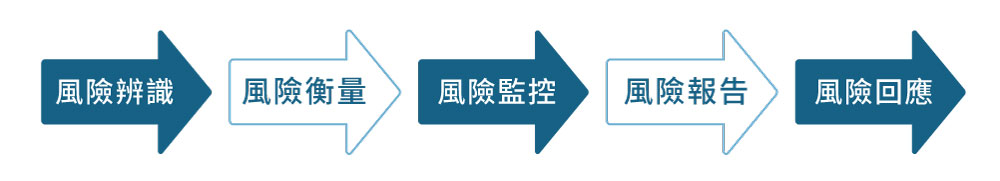
本公司經董事會通過制定之「風險管理辦法」係以影響公司整體目標之風險來源為主,為健全風險管理文化及結合現行之公司治理系統,以更嚴謹、精確的量化模型,針對本公司經營業務之各項風險擬定涵蓋營運風險、組織架構、權責歸屬及風險管理程序等,以進行風險辨識、風險分析、風險評量、風險回應及監督與審查,將風險控制在可接受的範圍,冀求在一定之風險程度內降低發生重大損失之可能。
|
薪資報酬委員會成員簡歷 |
職 稱 |
姓 名 | 主要經(學)歷 | 目前兼任本公司及其他公司之職務 |
| 召集 委員 |
林惠芬 | 國立成功大學會計博士 |
|
| 委員 | 謝昆峯 | 美國威斯康辛大學法學碩士 |
|
| 委員 | 樓雍儀 | 國立成功大學會計博士 |
|
薪資報酬委員會重要決議 |
| 115年度 | 114年度 | 113年度 | 112年度 | 111年度 | 110年度 |
| 109年度 |
薪資報酬委員會運作情形 |
|
薪酬委員會績效評估報告 |
| 114年度 | 113年度 | 112年度 | 111年度 |
內部稽核 |
重要公司內規 |
資訊安全管理 |
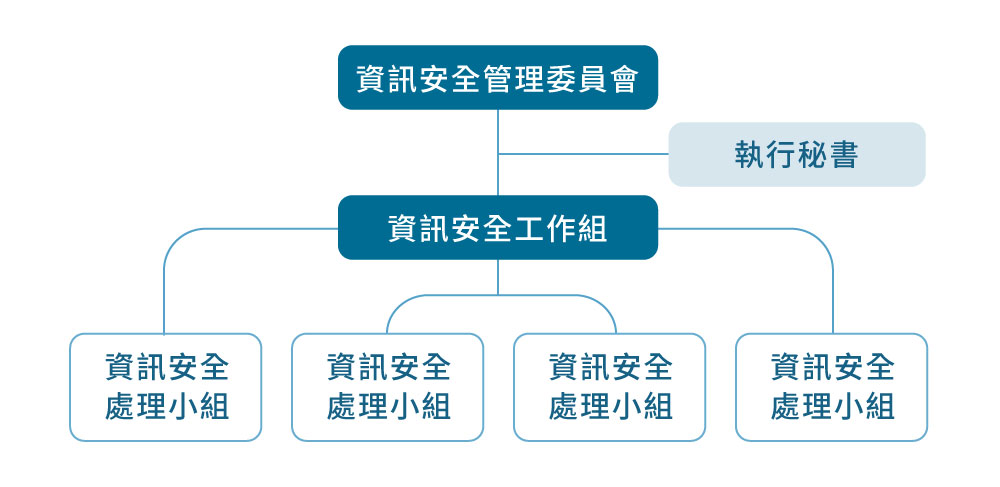
為維護客戶、股東及公司之權益,以及落實個人資料保護與對隱私權的重視,本公司除遵循主管機關法令規定外,並訂有個人資料保護管理的內部程序,同時成立資訊安全管理委員會以管理本公司資訊安全制度及運作,公司及全體同仁有責任和義務,確保任何在處理包含(但不限於)有客戶、供應商或員工等個人資料的情況時,都能依規定進行資料之蒐集、處理、利用、保存、刪除等,避免資料因管理不善而洩漏,或發生隱私資訊受侵犯情形,共同建立及維護一個安全的資訊與通訊作業環境,讓資訊安全成為企業文化的一環。
|
||||||
大塚資訊科技針對資訊安全之機密性、完整性、可用性進行嚴格管理,並於2024年7月通過ISO 27001認證,爾後將每年定期接受國際第三方認可的認證機構進行稽核,以確保證書的持續有效性,建立一個安全可信賴的資訊環境,從而保障公司和客戶的權益。 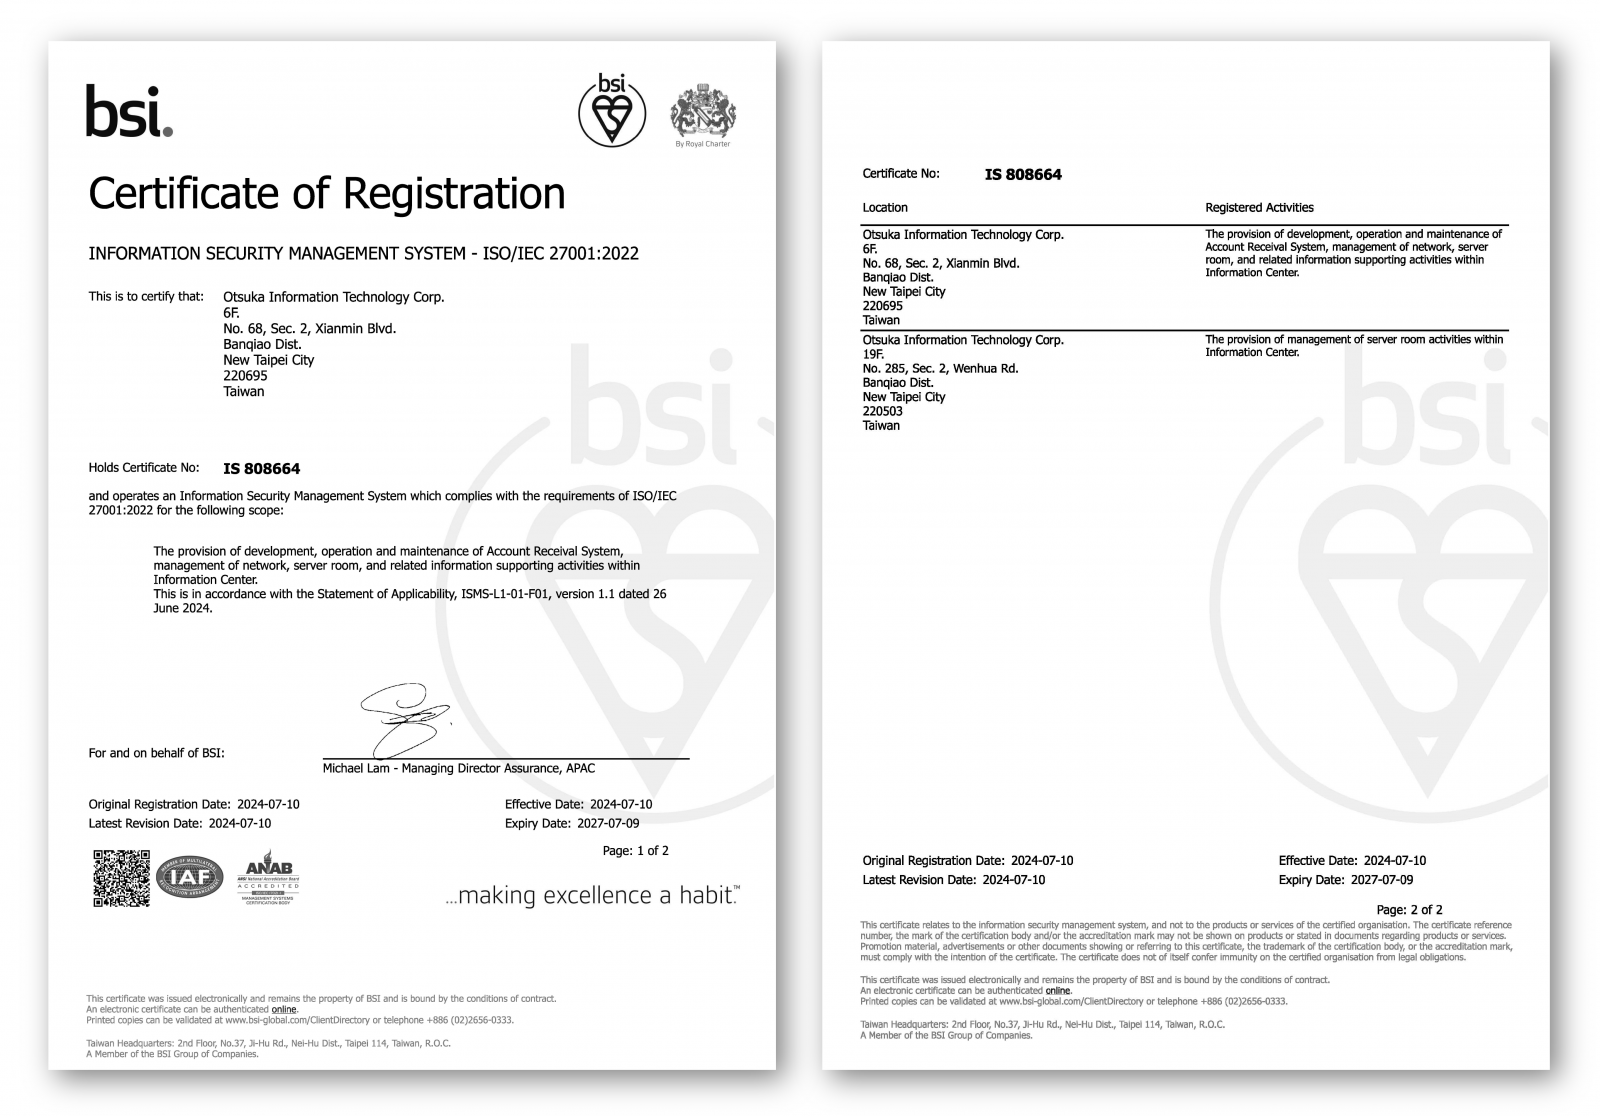
|
公司治理制度評量 |
|
《店頭市場》大塚等10家上櫃公司通過「CG6006公司治理制度評量」 2010/12/23 12:54 時報資訊 【時報記者張漢綺台北報導】櫃檯買賣中心持續推動上櫃公司參加公司治理制度評量,此次通過中華公司治理協會辦理「CG6006公司治理制度評量」之11家上市櫃公司中,上櫃公司就有10家,分別是紅電醫學科技 (1799) 、普格科技 (3073) 、璟德電子 (3152) 、由田新技 (3455) 、位速科技 (3508) 、宇峻奧汀 (3546) 、禾瑞亞科技 (3556) 、大塚資訊 (3570) 、德勝科技 (8048) 、金益鼎企業 (8390) 等10家。 櫃買中心為增加上櫃公司參加公司治理制度評量的誘因,自97年上半年度推出以當年度上櫃年費全額抵減評量費用、97年下半年度至99年度抵減上櫃年費半額之鼓勵措施,並持續延長補助期間至民國101年底,截至目前為止,已有61家次的上櫃公司通過評量。中華公司治理協會另規劃「設立審計委員會、強化董事會職能」講座,藉由具實務經驗之專家分享如何有效發揮審計委員會職能,並協助董事會做出高品質之決策,使企業在落實公司治理、董事會職能強化上有所助益。 |